एक ERP आपकी कीमतें, वेतन, ग्राहक सूचियाँ और बैंक विवरण एक ही जगह रखता है। यही इसे बहुत उपयोगी बनाता है, और इसका यह भी अर्थ है कि लापरवाही से किया गया एक्सेस सेटअप संवेदनशील डेटा उजागर कर सकता है या किसी एक व्यक्ति को ऐसे काम करने दे सकता है जिनके लिए दूसरी नज़र की ज़रूरत होनी चाहिए। Odoo 19 इसके लिए नियंत्रणों का एक परतदार समूह देता है। सही ढंग से उपयोग करने पर ये हर व्यक्ति को अपना काम करने देते हैं, बिना उसे ज़रूरत से ज़्यादा देखने या बदलने दिए।
स्रोतों के बारे में एक टिप्पणी: यह गाइड संस्करण 19.0 के लिए Odoo के आधिकारिक दस्तावेज़ों पर आधारित है। मेनू के नाम और विकल्प संस्करणों, एडिशन और इंस्टॉल किए गए ऐप्स के अनुसार बदल सकते हैं, इसलिए अपने लाइव सिस्टम पर लागू करने से पहले हर चरण की पुष्टि किसी टेस्ट या डुप्लिकेट डेटाबेस में करें।
पहले यूज़र प्रकारों को समझें
Odoo में तीन यूज़र प्रकार हैं। इंटरनल यूज़र वे कर्मचारी हैं जो डेटाबेस के भीतर काम करते हैं। पोर्टल यूज़र बाहरी लोग हैं, जैसे ग्राहक या वेंडर, जो पोर्टल के माध्यम से अपने रिकॉर्ड देखते हैं। पब्लिक यूज़र वेबसाइट फ़्रंटएंड पर आने वाले आगंतुक हैं।
आधिकारिक दस्तावेज़ एडमिनिस्ट्रेटर को उन्नत अनुमतियों वाले इंटरनल यूज़र के रूप में भी बताते हैं, जैसे तकनीकी सुविधाएँ और डेटा एक्सपोर्ट। एडमिनिस्ट्रेटर की भूमिका को कुछ भरोसेमंद लोगों के विशेषाधिकार के रूप में देखें, सभी की सुविधा के रूप में नहीं।
पोर्टल यूज़र को इंटरनल यूज़र से अलग ढंग से संभाला जाता है। Odoo पोर्टल यूज़र के लिए ऐप एक्सेस अधिकार सेट करने की अनुमति नहीं देता। इसके बजाय पोर्टल यूज़र को पहले से तय रिकॉर्ड नियम और सीमित मेनू मिलते हैं, और दस्तावेज़ों के अनुसार पोर्टल यूज़र के पास डेटाबेस के दस्तावेज़ों पर केवल पढ़ने या देखने का एक्सेस होता है।
पोर्टल के सामान्य उपयोगों में ऑर्डर देखना और उनका भुगतान करना, इनवॉइस डाउनलोड करना और उनका भुगतान करना, भुगतान विधियाँ और सब्सक्रिप्शन प्रबंधित करना, तथा पते अद्यतन रखना शामिल हैं।
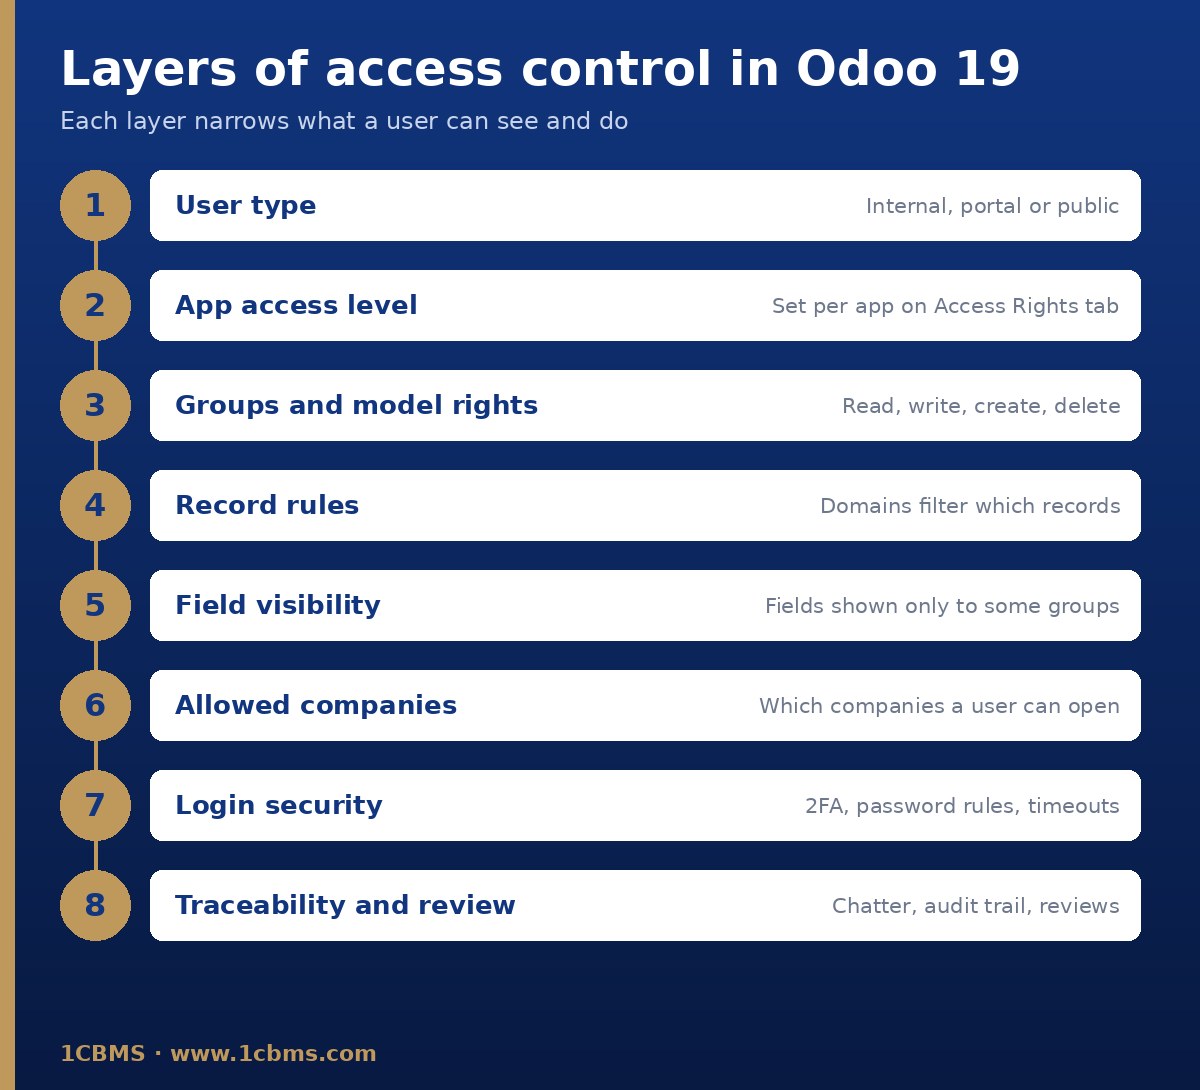
Odoo एक्सेस नियंत्रण को परतों में कैसे रखता है
Odoo में एक्सेस को फ़िल्टरों की एक परत-दर-परत व्यवस्था के रूप में समझना उपयोगी है। यूज़र प्रकार व्यापक सीमा तय करता है। यूज़र फ़ॉर्म पर ऐप एक्सेस स्तर तय करते हैं कि व्यक्ति कौन-से ऐप्स और किस हद तक उपयोग कर सकता है। इन स्तरों के पीछे ग्रुप होते हैं, जिनमें पढ़ने, लिखने, बनाने और हटाने के मॉडल-स्तर के अधिकार होते हैं। फिर रिकॉर्ड नियम यह सीमित करते हैं कि कोई ग्रुप किन व्यक्तिगत रिकॉर्ड तक पहुँच सकता है। इसके ऊपर आप कुछ ग्रुप से अलग-अलग फ़ील्ड छिपा सकते हैं, यह सीमित कर सकते हैं कि कोई यूज़र कौन-सी कंपनियाँ खोल सकता है, और लॉगिन को भी मज़बूत बना सकते हैं।
यूज़र बनाएँ और ऐप एक्सेस दें
इंटरनल यूज़र जोड़ने के लिए Settings ऐप खोलें, Users सेक्शन में जाएँ, Manage Users पर क्लिक करें और फिर New पर। ईमेल पते सहित फ़ॉर्म भरें।
Access Rights टैब पर हर एप्लिकेशन के लिए एक स्तर चुनें। यहाँ केवल डेटाबेस में इंस्टॉल किए गए ऐप्स दिखते हैं। सामान्य स्तर हैं खाली (कोई एक्सेस नहीं), User: Own Documents, User: All Documents और Administrator, लेकिन सटीक विकल्प ऐप के अनुसार भिन्न होते हैं।
यूज़र को सहेजें। Odoo फ़ॉर्म पर दिए गए ईमेल पते पर एक आमंत्रण भेजता है, और व्यक्ति को अपना लॉगिन बनाने के लिए उसे स्वीकार करना होता है। Manage Users स्क्रीन पर Internal User और Portal User फ़िल्टर हर प्रकार की अलग से समीक्षा करने में मदद करते हैं।
हर नए यूज़र को सबसे निचले स्तर से शुरू करें जिससे वह अपना काम कर सके, और फिर स्पष्ट ज़रूरत होने पर एक्सेस जोड़ें। बाद में एक्सेस हटाना शुरुआत में सावधानी से देने की तुलना में हमेशा कठिन होता है।
ग्रुप, रिकॉर्ड नियम और फ़ील्ड सुरक्षा
Access Rights टैब पर आप जो स्तर चुनते हैं, वे पर्दे के पीछे ग्रुप से मैप होते हैं। उन्हें देखने के लिए Settings ऐप के Developer Tools सेक्शन से डेवलपर मोड सक्रिय करें। फिर आप किसी यूज़र का Technical Access Rights टैब खोल सकते हैं, जो चुने गए ग्रुप और उन ग्रुप को दिखाता है जो अन्य ग्रुप द्वारा निहित होने के कारण अपने-आप जुड़ गए हैं।
उस टैब पर हरा रंग ऐसे अधिकार को दर्शाता है जो पहले से किसी अन्य अनुमति से मिल रहा है, लाल रंग उन अधिकारों को दर्शाता है जो आपस में टकराते हैं और एक साथ सक्रिय नहीं हो सकते, और इटैलिक किसी चुने गए ग्रुप द्वारा निहित अधिकारों को दर्शाते हैं। किसी चुने गए ग्रुप को हटाने से अपने-आप जुड़े ग्रुप भी बदल सकते हैं, इसलिए हर बदलाव के बाद परिणाम की समीक्षा करें।
डेवलपर मोड चालू होने पर ग्रुप Settings, Users & Companies, Groups के अंतर्गत सूचीबद्ध होते हैं। हर ग्रुप फ़ॉर्म उसके यूज़र, इनहेरिटेड ग्रुप, मेनू, व्यू, पढ़ने, लिखने, बनाने और हटाने के विकल्पों वाले मॉडल-स्तर के एक्सेस अधिकार, और रिकॉर्ड नियम दिखाता है।
रिकॉर्ड नियम डोमेन के रूप में लिखे गए पंक्ति-स्तर के फ़िल्टर हैं, जो रिकॉर्ड पर लागू फ़िल्टर शर्तें होती हैं। हर नियम पढ़ने, लिखने, बनाने और हटाने पर अलग-अलग लागू हो सकता है। इन्हीं के ज़रिए Odoo, उदाहरण के लिए, किसी सेल्सपर्सन को उसके अपने दस्तावेज़ों तक सीमित करता है।
Odoo के दस्तावेज़ चेतावनी देते हैं कि केवल एडमिनिस्ट्रेटर ही एक्सेस अधिकार बदल सकते हैं और लापरवाह बदलाव डेटाबेस को ऐसी स्थिति में छोड़ सकते हैं जहाँ कोई भी यूज़र उन्हें ठीक न कर सके। वे ग्रुप या रिकॉर्ड नियमों को सीधे संपादित करने से पहले किसी अनुभवी एनालिस्ट को शामिल करने की अनुशंसा करते हैं। व्यवहार में, Access Rights टैब के मानक स्तरों को प्राथमिकता दें और ग्रुप तथा नियमों को तभी छुएँ जब मानक विकल्प वास्तव में उपयुक्त न हों।
किसी यूज़र के Access Rights टैब पर Administration सेक्शन यह नियंत्रित करता है कि सिस्टम को कौन प्रबंधित कर सकता है। Access Rights चुनने से व्यक्ति अन्य यूज़र्स का एक्सेस प्रबंधित कर सकता है, जबकि Settings व्यापक कॉन्फ़िगरेशन एक्सेस देता है।
सुपरयूज़र मोड, जो डेवलपर मोड में डीबग मेनू से Settings एक्सेस वाले यूज़र्स के लिए उपलब्ध है, रिकॉर्ड नियमों और एक्सेस अधिकारों को पूरी तरह दरकिनार कर देता है। इसका उपयोग केवल आपात स्थितियों और समस्या निवारण के लिए करें, दैनिक काम के लिए कभी नहीं, और काम पूरा होते ही सुपरयूज़र सेशन से लॉग आउट करें।
कभी-कभी किसी व्यक्ति को कोई रिकॉर्ड इस्तेमाल करना होता है लेकिन उसका कोई एक फ़ील्ड, जैसे लागत या वेतन का आँकड़ा, नहीं देखना होता। Odoo Studio में फ़ील्ड प्रॉपर्टीज़ में Allow visibility to groups, Forbid visibility to groups और Readonly शामिल हैं, जिससे आप सीमित कर सकते हैं कि किसी विशेष फ़ील्ड को कौन देख या संपादित कर सकता है।
Studio स्वीकृति नियम भी कॉन्फ़िगर कर सकता है और सुरक्षा नियम समायोजित कर सकता है। Studio, Odoo Enterprise का हिस्सा है और Community में उपलब्ध नहीं है, और दस्तावेज़ बताते हैं कि इसे इंस्टॉल करने से आपके सब्सक्रिप्शन प्लान पर असर पड़ सकता है, इसलिए शुरू करने से पहले इसकी जाँच कर लें।
Odoo Community में ग्रुप, मॉडल एक्सेस अधिकार और रिकॉर्ड नियमों का मूल सुरक्षा ढाँचा मौजूद रहता है। Studio के बिना फ़ील्ड-स्तर के बदलाव और कस्टम नियम आमतौर पर किसी डेवलपर द्वारा कस्टम मॉड्यूल के माध्यम से किए जाते हैं।
मल्टी-कंपनी एक्सेस
एक Odoo डेटाबेस में कई कंपनियाँ हो सकती हैं। यूज़र फ़ॉर्म पर Access Rights टैब का Multi Companies क्षेत्र वे Allowed Companies तय करता है जिनमें यूज़र काम कर सकता है, और वह Default Company जिसमें वह लॉगिन के समय पहुँचता है।
यूज़र ऊपर दाईं ओर हेडर में कंपनी चयनकर्ता से अपनी अनुमत कंपनियों के बीच बदलते हैं और एक साथ कई कंपनियों में काम करने के लिए उन पर टिक कर सकते हैं।
किसी रिकॉर्ड पर Company फ़ील्ड उसकी दृश्यता नियंत्रित करता है। खाली Company फ़ील्ड रिकॉर्ड को सभी कंपनियों के लिए उपलब्ध बनाता है, जबकि कोई विशिष्ट कंपनी उसे उस कंपनी में लॉग इन यूज़र्स तक सीमित करती है। कोटेशन, इनवॉइस और वेंडर बिल जैसे दस्तावेज़ केवल तभी दिखते हैं जब आप उनकी कंपनी में लॉग इन हों। नए उत्पाद और संपर्क डिफ़ॉल्ट रूप से साझा होते हैं, जब तक आप उन पर कोई कंपनी सेट न करें।
दस्तावेज़ चेतावनी देते हैं कि गलत मल्टी-कंपनी सेटिंग्स असंगत व्यवहार का कारण बन सकती हैं, इसलिए इन्हें केवल अनुभवी एडमिनिस्ट्रेटर ही बदलें। समूह संरचनाओं के लिए शुरुआत में ही तय करें कि कौन-सा डेटा साझा होगा और कौन-सा कंपनी-विशिष्ट, और गो-लाइव से पहले इंटर-कंपनी प्रवाहों का परीक्षण करें।
टू-फ़ैक्टर ऑथेंटिकेशन और पासवर्ड नीति
हर यूज़र My Preferences के Security टैब पर Enable 2FA पर क्लिक करके टू-फ़ैक्टर ऑथेंटिकेशन सक्षम कर सकता है। अपना पासवर्ड पुष्ट करने के बाद वह ऑथेंटिकेटर ऐप से एक QR कोड स्कैन करता है और सत्यापन कोड दर्ज करता है।
एडमिनिस्ट्रेटर Settings ऐप के Permissions सेक्शन में Enforce two-factor authentication पर टिक करके और Employees only या All users चुनकर टू-फ़ैक्टर ऑथेंटिकेशन अनिवार्य कर सकते हैं। All users में पोर्टल यूज़र भी शामिल हैं।
यदि किसी यूज़र की ऑथेंटिकेटर तक पहुँच खो जाती है, तो उसके दोबारा लॉग इन कर पाने से पहले किसी एडमिनिस्ट्रेटर को उस खाते पर टू-फ़ैक्टर ऑथेंटिकेशन निष्क्रिय करना होगा। इस पुनर्प्राप्ति चरण को अपनी सपोर्ट प्रक्रिया में लिखें ताकि इसे उचित पहचान जाँच के साथ संभाला जाए।
पासवर्ड के लिए Password Policy मॉड्यूल इंस्टॉल करें और Settings के Permissions सेक्शन में Minimum Password Length सेट करें। उसी सेक्शन में Password Reset विकल्प से आप यह भी तय कर सकते हैं कि यूज़र लॉगिन पेज से अपना पासवर्ड स्वयं रीसेट कर सकते हैं या नहीं।
जहाँ सेशन टाइमआउट मॉड्यूल इंस्टॉल है, वहाँ ग्रुप फ़ॉर्म में एक Timeouts टैब जुड़ जाता है। वहाँ आप निष्क्रियता पर स्क्रीन लॉक और सेशन लॉगआउट सेट कर सकते हैं, वैकल्पिक रूप से टू-फ़ैक्टर ऑथेंटिकेशन के साथ।
ट्रेसेबिलिटी: चैटर और अकाउंटिंग ऑडिट ट्रेल
लगभग हर रिकॉर्ड पर चैटर एक निरंतर इतिहास देता है। जब कोई रिकॉर्ड बदलता है, तो Odoo बदलाव के विवरण और समय-मुहर के साथ एक नोट दर्ज करता है, और इम्पोर्ट या सिस्टम ऐक्शन से किए गए बदलाव OdooBot के नाम दर्ज होते हैं। लॉग नोट केवल इंटरनल यूज़र्स को दिखते हैं।
अकाउंटिंग के लिए ऑडिट ट्रेल उन फ़ील्ड में होने वाले बदलावों को ट्रैक करता है जो खातों को प्रभावित करते हैं, जिसमें तारीख और समय, यूज़र, बदलाव का प्रकार, तथा पिछले और नए मान शामिल हैं। यह Accounting, Review, Audit Trail के अंतर्गत उपलब्ध है।
अकाउंटिंग सेटिंग्स के Reporting सेक्शन में वैकल्पिक Restrictive Audit Trail सेटिंग ट्रैक किए गए रिकॉर्ड को हटाए जाने से रोकती है। उन्हें केवल रद्द या आर्काइव किया जा सकता है, जिससे इतिहास अक्षुण्ण रहता है।
कर्तव्यों के पृथक्करण के उदाहरण
कर्तव्यों के पृथक्करण का अर्थ है कि कोई एक व्यक्ति किसी संवेदनशील प्रक्रिया को शुरू से अंत तक अकेले नियंत्रित न करे। Odoo के ऐप एक्सेस स्तर, ग्रुप और स्वीकृति नियम इन चरणों को अलग-अलग लोगों में बाँटने देते हैं।
- जो व्यक्ति वेंडर और वेंडर के बैंक विवरण बनाता है, वही व्यक्ति भुगतान दर्ज करने और भेजने वाला नहीं होना चाहिए।
- खरीद कर्मचारी अनुरोध और ऑर्डर बनाते हैं, जबकि उच्च अधिकारों वाला मैनेजर तय सीमा से ऊपर के ऑर्डर स्वीकृत करता है।
- वेयरहाउस कर्मचारी प्राप्तियों और डिलीवरी को सत्यापित करते हैं, जबकि इन्वेंटरी समायोजन वेयरहाउस टीम से बाहर का कोई व्यक्ति स्वीकृत करता है।
- पेरोल तैयार करना और पेरोल स्वीकृत करना अलग-अलग लोगों के पास हो, और वेतन फ़ील्ड उन यूज़र्स से छिपाए जाएँ जिन्हें उनकी ज़रूरत नहीं है।
- केवल एक छोटे IT या एडमिन ग्रुप के पास Access Rights प्रशासन स्तर हो, और कोई भी अपने ही एक्सेस में बदलाव को स्वीकृत न करे।
छोटी कंपनियों में, जहाँ पूर्ण पृथक्करण संभव नहीं है, समीक्षा से इसकी भरपाई करें: संवेदनशील बदलावों को नियमित अंतराल पर जाँचने के लिए चैटर इतिहास और अकाउंटिंग ऑडिट ट्रेल का उपयोग करें।
सर्वोत्तम प्रथाएँ और आवधिक समीक्षा
- ज़रूरत भर का न्यूनतम एक्सेस दें, और दर्ज करें कि हर यूज़र के पास हर स्तर क्यों है।
- एडमिनिस्ट्रेटर को नामित लोगों की एक छोटी सूची तक सीमित रखें और साझा लॉगिन से बचें।
- टू-फ़ैक्टर ऑथेंटिकेशन और न्यूनतम पासवर्ड लंबाई अनिवार्य करें।
- यूज़र्स के जाने पर उन्हें तुरंत आर्काइव करें, और जिन संपर्कों को अब पोर्टल एक्सेस की ज़रूरत नहीं है उनका एक्सेस वापस लें।
- हर एक्सेस बदलाव को लाइव लागू करने से पहले किसी डुप्लिकेट डेटाबेस में टेस्ट यूज़र के साथ परखें।
- यूज़र्स, ग्रुप और अनुमत कंपनियों की समीक्षा एक तय अंतराल पर, जैसे हर तिमाही, और हर पुनर्गठन के बाद करें।
किसी यूज़र को आर्काइव करने के लिए उसे Manage Users में चुनें, ऐक्शन मेनू खोलें और Archive चुनें। पोर्टल एक्सेस हटाने के लिए संपर्क खोलें, ऐक्शन मेनू से Grant portal access चुनें और Revoke Access पर क्लिक करें।
आवधिक समीक्षा में हर सक्रिय यूज़र की तुलना उसके वर्तमान कार्य से की जानी चाहिए, यह जाँचा जाना चाहिए कि एडमिनिस्ट्रेटर या Access Rights स्तर किसके पास हैं, अनुमत कंपनियों की पुष्टि की जानी चाहिए, और चैटर तथा ऑडिट ट्रेल में हाल के संवेदनशील बदलाव देखे जाने चाहिए। हर समीक्षा का एक संक्षिप्त रिकॉर्ड रखें ताकि आप उसे ऑडिटरों को दिखा सकें।
1CBMS कैसे मदद कर सकता है
1CBMS मिस्र और इराक की कंपनियों के लिए Odoo 19 एक्सेस मॉडल डिज़ाइन और लागू करता है। हम आपके संगठन और स्वीकृति नीतियों को यूज़र्स, ग्रुप, रिकॉर्ड नियमों और मल्टी-कंपनी सेटिंग्स से मैप करते हैं, टू-फ़ैक्टर ऑथेंटिकेशन और पासवर्ड नियम सेट करते हैं, कर्तव्यों के पृथक्करण को आपके दैनिक वर्कफ़्लो में शामिल करते हैं, सब कुछ स्टेजिंग डेटाबेस में परखते हैं, और आपकी टीम को नियमित एक्सेस समीक्षाएँ करने का प्रशिक्षण देते हैं। अपने Odoo डेटाबेस की समीक्षा या उसे सुरक्षित करने के लिए www.1cbms.com के माध्यम से हमसे संपर्क करें।